2 PSI
Created by Šimon Drábek
Základní Pojmy
Topologie sítí
Stare zdroje
Prvak:
https://orgpad.info/s/p24r_PdphSF?s=p24r_PdphSF
Druhak
https://orgpad.info/s/OB2WrleVkSX?s=OB2WrleVkSX
Tretak
https://orgpad.info/s/5GVNY84rhsF?s=5GVNY84rhsF
LAN
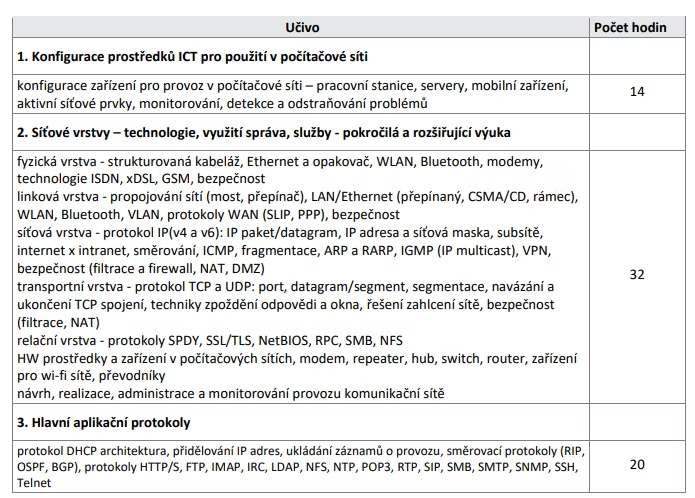
- Prostorově omezená síť (budova, kampus, firma).
- Je plně pod kontrolou a v soukromé správě jedné organizace nebo osoby (škola, firma, domácnost).
- Základním aktivním prvkem propojujícím zařízení uvnitř LAN je Switch (přepínač).
- Komunikace uvnitř LAN probíhá na základě fyzických MAC adres. (ARP protokol)
WAN
- Síť pokrývající rozsáhlá území (města, státy, kontinenty). Slouží k propojení geograficky oddělených LAN sítí.
- Infrastrukturu nevlastní uživatel, ale pronajímá si ji od telekomunikačních operátorů (ISP – Internet Service Provider).
- Největší veřejnou sítí typu WAN je samotný Internet.
- Komunikace ve WAN probíhá na základě logických IP adres.
Zařízení v LAN
- Switch (Přepínač): Hlavní aktivní prvek LAN. Funguje jako inteligentní křižovatka – pamatuje si, na kterém portu je jaké zařízení připojeno, a data posílá cíleně pouze tam, kam patří.
- Koncová zařízení (End devices): Počítače, notebooky, síťové tiskárny, servery nebo IP telefony, které v síti data odesílají nebo přijímají.
- Access Point (AP): Zařízení, které umožňuje bezdrátovým zařízením (Wi-Fi) připojit se do klasické drátové LAN sítě.
MAC adresa ↔
- MAC - Media Access Control = L2 Vrstva
jedinečný identifikátor přiřazený každému síťovému zařízení, který slouží k identifikaci zařízení v rámci lokální sítě (LAN) nebo jiného typu sítě
- je dlouhá 48 bitů ← → 6 bytů a je přidělena každému síťovému rozhraní, např. síťové kartě; NIC - Network Interface Card (Controller) - síťová karta
- zápis MAC adresy - zpravidla 6 číslic v hexadecimálním tvaru - každá číslice = 1 byte; jednotlivé číslice jsou zpravidla odděleny dvojtečkou nebo pomlčkou
00:1A:2B:3C:4D:5E
00-1A-2B-3C-4D-5E
používá se k adresování (určení) síťového zařízení - abychom věděli, o které zařízení se jedná, zejména v lokální síti
- je jedinečná - unikátní v celém světě, neměla by existovat dvě zařízení se stejnou MAC adresou
je možné ji softwarově změnit - MAC spoofing (obejití omezení - MAC filtering, testování, anonymita apod.)
- Broadcast adresa
- speciální adresa
FF:FF:FF:FF:FF:FF, která označuje všechna zařízení v síti - Používá se například při ARP dotazech
- moderní zařízení (mobily apod.) umožňují generovat náhodné MAC adresy (např. při připojování k Wi-Fi), což chrání soukromí uživatele
- MAC adresy se mohou využít k filtrování přístupu do sítě apod.
- používají se při konfiguraci statických přidělení IP adres v DHCP (binding)
Struktura MAC adresy
MAC adresa je obvykle reprezentována ve tvaru šestice dvojic hexadecimálních znaků, oddělených dvojtečkami nebo pomlčkami:
00:1A:2B:3C:4D:5E
Rozdělení MAC adresy
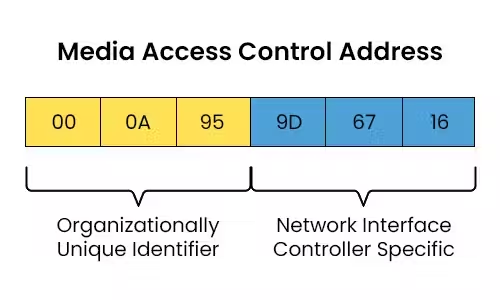
- MAC adresa se skládá ze dvou částí
- každá část se skládá ze 3 bytů
- OUI (Organizationally Unique Identifier):
- prvních 24 bitů (první tři byty/oktety) označuje výrobce zařízení
- příklad:
00:1A:2B může označovat zařízení od společnosti Cisco
- NIC (Network Interface Controller specific):
- druhých 24 bitů (poslední tři byty/oktety) identifikuje konkrétní zařízení vyrobené výrobcem
- přiděluje výrobce
- tato část je jedinečná pro každé zařízení v rámci výrobce
Jak zjistím výrobce síťového zařízení:
https://macaddress.io/
https://www.wireshark.org/tools/oui-lookup.html
www.macvendors.com
Zařízení v WAN
- Router (Směrovač): Hlavní aktivní prvek, který tvoří bránu mezi LAN a vnějším světem. Rozhoduje o nejlepší cestě (směruje pakety) do cílové sítě na základě logických IP adres.
- Modem: Zařízení, které převádí digitální signál z LAN na formát vhodný pro přenos přes dlouhé linky poskytovatele (telefonní linky, koaxiální kabely nebo optická vlákna).
- Infrastruktura poskytovatele (ISP): Výkonné páteřní směrovače a optické trasy, které tvoří celosvětovou síť Internetu.
IP adresa v4
Logická identifikace: Identifikuje zařízení na síťové vrstvě (L3).
- jednoznačně identifikuje zařízení (síťové rozhraní) v počítačové síti, která používá IP, resp. TCP/IP protokol
- je unikátní pro síť (podsíť), ve které se zařízení nachází
- má délku 32 bitů → celkový počet IP adres cca 232, tj. více jak 4 mld.
- tato 32 bitová adresa se zapisuje dekadicky do 4 tzv. oktetů oddělených tečkami; např. 192.168.25.67
- Na rozdíl od MAC adres se IP adresy přidělují organizovaně podle lokality
- adresa se skládá z adresy sítě (subsítě, podsítě) a adresy zařízení (host) v síti
- k určení adresy sítě se použije tzv. maska sítě/net mask
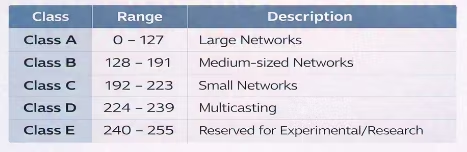
Přidělování IP adres
IP adresy se nepřidělují náhodně, ale mají přísnou hierarchickou strukturu, která je silně vázaná na geografii.
Funguje to následovně:
- Globální úroveň (IANA): Nejvyšší centrální autorita IANA (Internet Assigned Numbers Authority) rozděluje obrovské bloky IP adres pěti hlavním regionálním registrům (tzv. RIR) pro jednotlivé kontinenty.
- Regionální úroveň (RIPE NCC): Evropa, Blízký východ a část Asie spadá pod registr RIPE NCC. Tento registr spravuje přidělený balík adres pro náš region.
- Lokální úroveň (ISP): RIPE NCC následně z tohoto evropského balíku přiděluje menší konkrétní rozsahy lokálním poskytovatelům internetového připojení (ISP) v jednotlivých státech (např. českým operátorům).
( Totožné rozdělování s DNS [ . -> .cz → .spssol.cz])
Maska site
- Účel (Oddělení sítě a hosta): Funguje jako šablona přiložená k IP adrese. Definuje, kde přesně končí identifikátor sítě (Network ID) a kde začíná identifikátor konkrétního zařízení (Host ID).
- Velikost a zápis: Stejně jako IPv4 adresa má 32 bitů a zapisuje se ve formátu čtyř dekadických čísel (0-255) oddělených tečkou (nejčastěji např.
255.255.255.0). - Zleva od 1. bytu (oktetu) má zapsány samé jedničky až do místa, kde kočí adresa/číslo sítě
- Network ID udava pevně danou část, pro zjištění Network ID a HOST ID je potřeba si IP adresu převést na Bitovou reprezentaci.
Rozsahy sítě
Privátní (neveřejné) adresy
Určené pro lokální sítě (LAN), nesměrují se do veřejného internetu:
10.0.0.0 – 10.255.255.255 (10.0.0.0/8)172.16.0.0 – 172.31.255.255 (172.16.0.0/12)192.168.0.0 – 192.168.255.255 (192.168.0.0/16)
Speciální adresy
- Loopback (
127.0.0.0/8): nejpoužívanější 127.0.0.1 („localhost“), pro testování na lokálním počítači - Broadcast: v typické síti /24 bývá broadcast
.255 (např. 192.168.10.255). - 0.0.0.0: speciální označení „žádná adresa“ nebo „výchozí cesta“ v některých konfiguracích
Beztřídní směrování (CIDR)
- Zkrácený zápis masky: Místo zdlouhavého vypisování plného formátu (např.
255.255.255.0) se dnes maska běžně zapisuje zkráceně za IP adresu pomocí lomítka. - Princip lomítka: Číslo za lomítkem udává přesný počet jedniček v masce počítáno zleva. Zápis
192.168.1.10 /24 tedy znamená, že prvních 24 bitů adresy je neměnných a určují síť, zatímco zbylých 8 bitů je určeno pro koncová zařízení.
Adresy v konkrétní síti
- Příkladová adresa (192.168.1.0 s maskou sítě 255.255.255.0 = 192.168.1.0/24)
- Adresa sítě (Network Address): Vždy absolutně první IP adresa v daném rozsahu. Slouží pouze jako identifikátor celé podsítě pro směrování (routing). Nelze ji přiřadit žádnému zařízení. (192.168.1.0)
- Použitelné IP adresy (Host Addresses): Všechny adresy ležící mezi adresou sítě a broadcastem. Tyto adresy se reálně přidělují koncovým zařízením. (192.168.1.1-192.168.1.254)
- Broadcast adresa (Všesměrové vysílání): Vždy absolutně poslední IP adresa v daném rozsahu. Pokud zařízení odešle data na tuto adresu, obdrží je všechny počítače v dané podsíti současně. Nelze ji přiřadit konkrétnímu zařízení. (192.168.1.255)
- Výchozí brána (Default Gateway): IP adresa rozhraní routeru v dané lokální síti. Slouží jako brána do WAN – pokud počítač potřebuje odeslat data na IP adresu, která neleží v jeho vlastní LAN, pošle je na výchozí bránu a router se postará o doručení do internetu. (Zvykově se jí přiděluje první použitelná adresa v síti, např. (192.168.1.1).
- V větších sítích se prvních X adres rezervuje pro Servery a poté až pro koncové zařízení
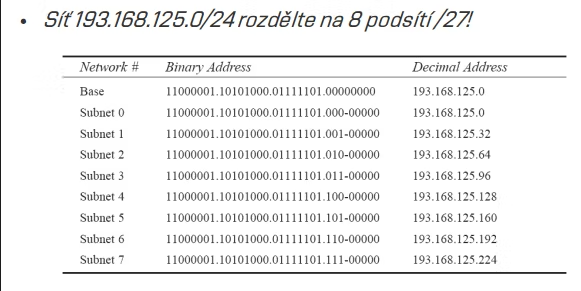
Subnetting
- Princip: Proces logického rozdělení (rozkrájení) jedné velké sítě na několik menších, nezávislých podsítí (subnetů).
- Postup: vypůjčení nejvýznamnější bity (MSB) z hostitelské části IP adresy a přidají se k části síťové, čímž získáte více nezávislých podsítí za cenu snížení počtu adresovatelných zařízení v každé z nich.
- Nástroj pro rozdělení: K vytvoření podsítí se využívá manipulace s Maskou sítě.
- Proč to děláme (Důvody):
- Bezpečnost a organizace: Oddělení různých skupin uživatelů nebo zařízení do vlastních izolovaných sítí. Komunikaci mezi nimi pak musí řídit a filtrovat router.
- Výkon sítě (Omezení broadcastů): Zmenšení tzv. broadcastové domény. Pokud by v jedné síti bylo 1000 počítačů, všesměrové (broadcastové) dotazy by síť zbytečně zahltily. Subnetting tento "hluk" omezí jen na malou podsíť.
- Úspora IP adres: Umožňuje efektivně přidělovat přesně takové bloky IP adres, jaké daná síť reálně potřebuje (např. síť jen pro 14 zařízení), čímž zabraňuje jejich plýtvání.
https://www.youtube.com/watch?v=hbdT_Q9DM8w
Další příklady
Příklad 1: 192.168.1.192/26
- Maska sítě: 255.255.255.192
- Adresa sítě: 192.168.1.192 .
- Použitelné IP adresy: 192.168.1.193 až 192.168.1.254
- Výchozí brána (Default Gateway): 192.168.1.193 .
- Broadcast adresa: 192.168.1.255 (poslední adresa podsítě).
-
Příklad 2: 172.16.2.160/26 - adresa konkrétního zařízení, protože .160 netvoří začátek bloku u masky /26 (sítě skáčou po 64, tedy .0, .64, .128, .192).
- Maska sítě: 255.255.255.192
- Adresa sítě: 172.16.2.128 (Zadaná adresa .160 spadá do podsítě začínající .128).
- Použitelné IP adresy: 172.16.2.129 až 172.16.2.190
- Výchozí brána (Default Gateway): 172.16.2.129 (zvykově první použitelná adresa v daném rozsahu).
- Broadcast adresa: 172.16.2.191 (poslední adresa podsítě před začátkem další sítě .192).
Switch
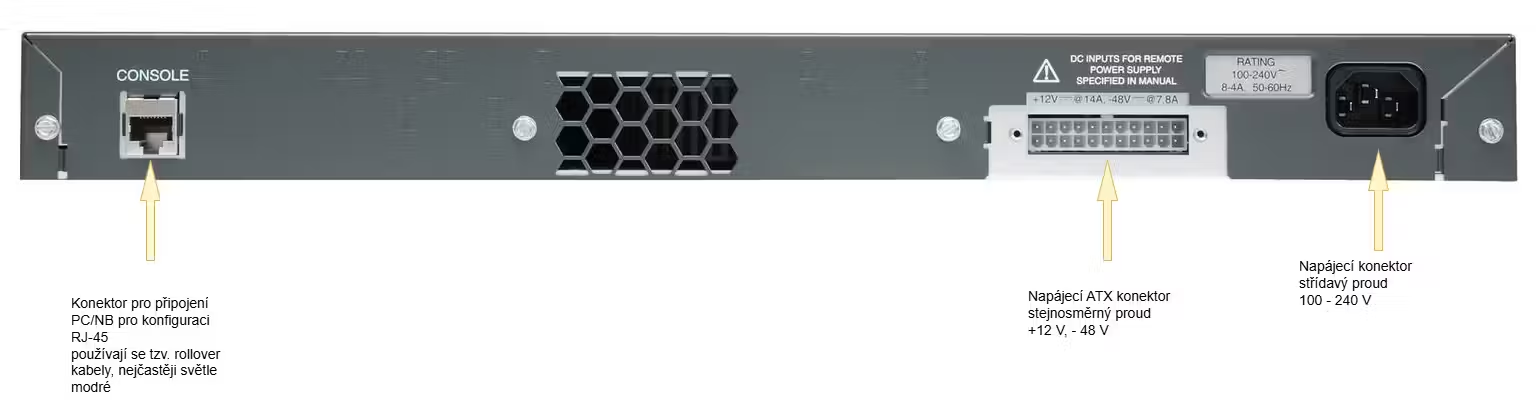
- Switch / přepínač
- aktivní síťový prvek, který propojuje zařízení v LAN
- přeposílá ethernetové rámce primárně na 2. vrstvě (L2) podle MAC adres
Flooding (MAC Flooding)
- rozeslání rámce na všechny porty v síti nebo ve VLAN (kromě vstupního)
- typicky když switch nezná cílovou MAC
Switch vs. hub vs. router
- Hub (opakovač): posílá vše na všechny porty → velká zátěž sítě (zastaralé)
- Switch (L2): posílá rámec jen na port, kde očekává cílovou MAC → každý port = samostatná kolizní doména
- Router (L3): propojuje sítě/IP podsítě, routuje podle IP adres
Ethernet
- název souhrnu technologií pro počítačové sítě používající přenos dat pomocí kabelu (TP, koaxiální, optické kabely)
- jedná se o standardizovanou technologii řízenou příslušnými normami
Ethernet protokol
- nejpoužívanější síťový protokol na 2. síťové vrstvě - Link Layer
- definuje způsob přenosu a přenáší data ve stejné - lokální síti (LAN)
- určuje formát rámců, přenosovou rychlost a způsob přístupu zařízení k síti
- rychlosti přenosu až stovky Gb/s
- data přenáší formou tzv. rámců - Frames
- pro adresování zařízení používá MAC adresu
Standardy/Normy
- IEEE 802.3
- určuje specifikaci fyzické a linkové vrstvy
- určeno pro lokální sítě s některými WAN aplikacemi
- definuje např. různé verze Ethernetu např. 10BASE-T, 100BASE-TX (Fast Ethernet), 1000BASE-T (Gigabit Ethernet), PoE ad. - ISO 8802-3
- pro fyzickou vrstvu definuje typy kabelů a konektorů používaných pro přenos dat
- pro linkovou vrstvu specifikuje metody přístupu k fyzickému médiu a kontrolu přenosu dat
- pro fyzickou vrstvu dále definuje protokoly pro řízení a správu sítě - např. pro PoE
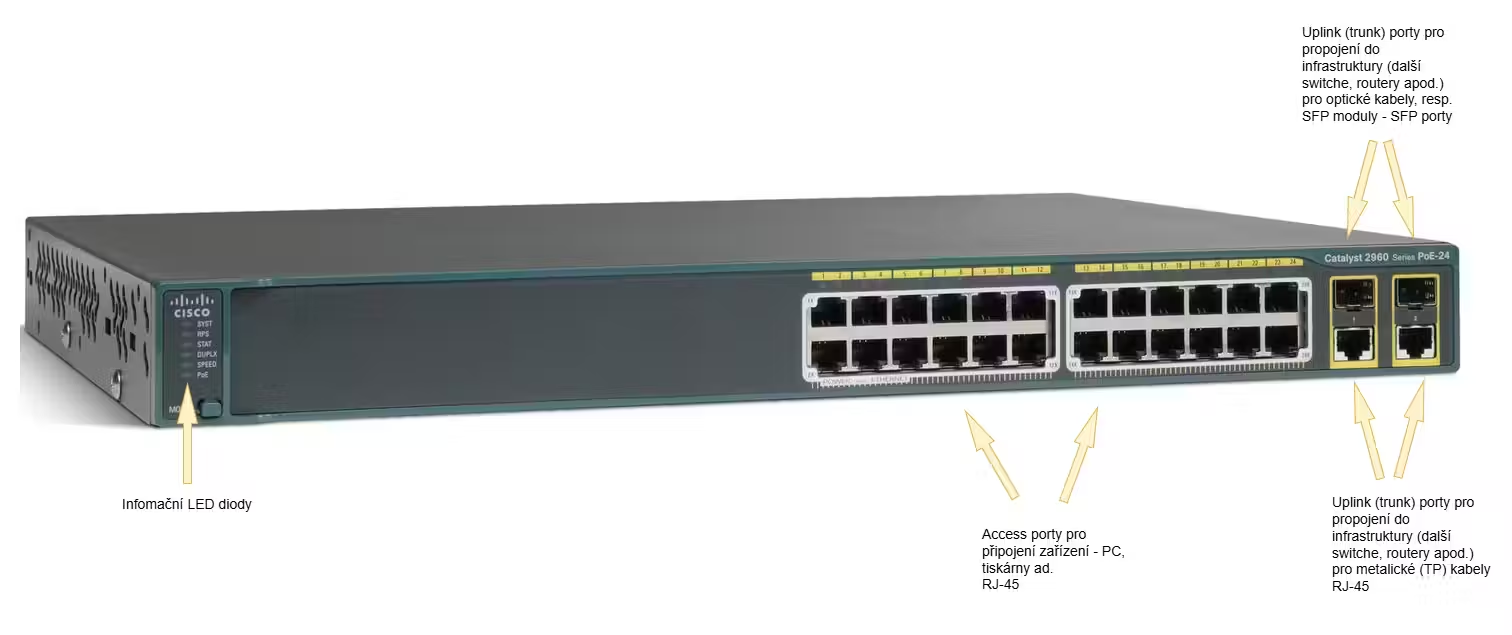
Access port
- slouží k připojení koncových zařízení (server, PC, NB, tiskárna)
- patří právě do jedné VLAN
- nepřenáší VLAN tagy (netagovaný provoz)
- porty je možno často softwarově vypínat (shutdown) a zapínat (up) → není tedy nutno pro odpojení zařízení připojeného na daný port provádět fyzické odpojení kabelu
Uplink / Trunk port
- port switche určený pro propojení zařízení mezi sebou, tzv. „nahoru“ v síťové topologii, typicky:
- switch ↔ switch
- switch ↔ router
- access switch ↔ distribution / core switch
- může také sloužit k propojení VLAN (VLAN routing)
- nejde o speciální typ portu daný hardwarem
- uplink/trunk je funkční role portu, daná konfigurací a použitím
- často však bývá tento port speciální - vyšší rychlost, optický port apod., neboť přenáší velký objem dat (ze všech připojených zařízení ke switchi)
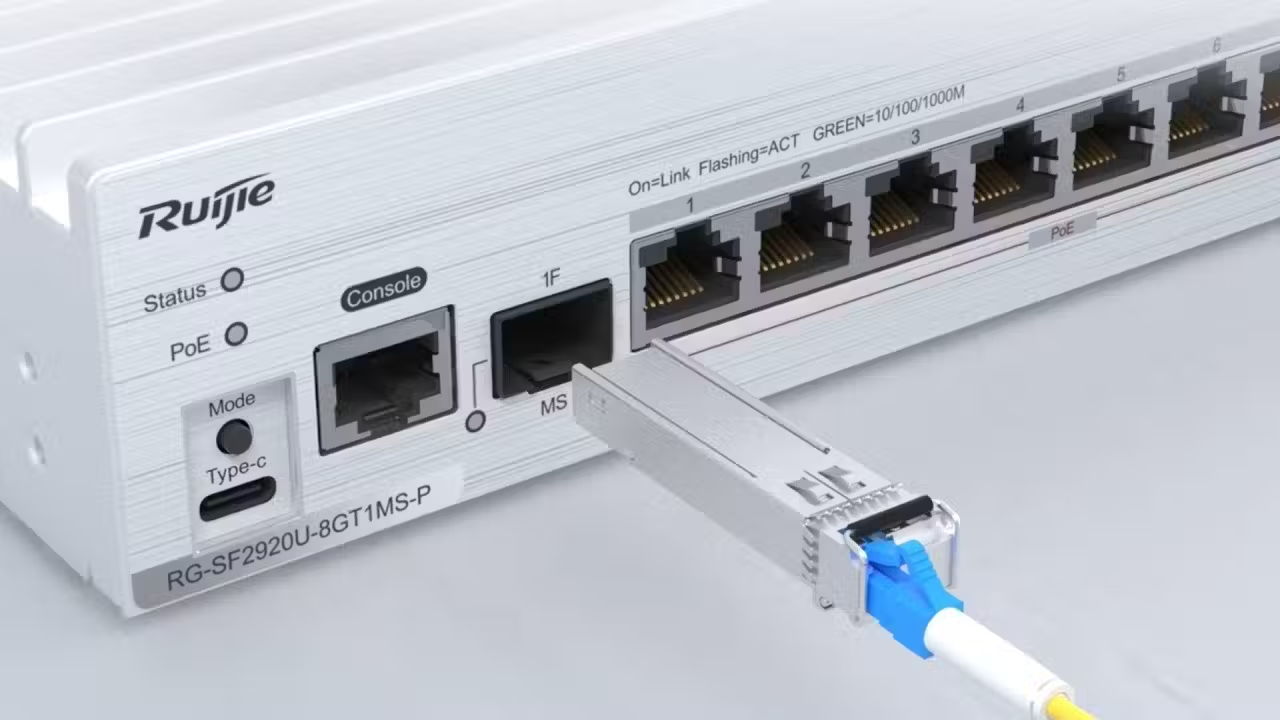
- v případě, že se jedná o optický port, není to klasický RJ-45 port, ale jedná se o speciální slot (šachtu), do které se zasune optopřevodník - SFP modul
Rámec - Frame
- základní jednotka přenosu dat
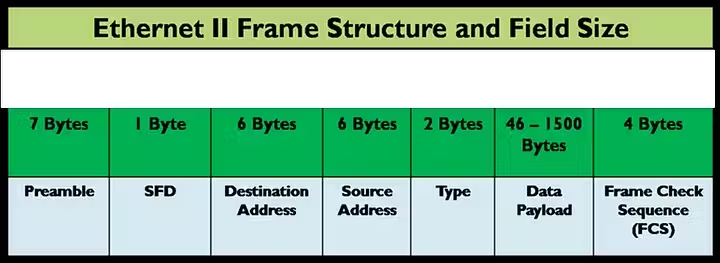
- velikost rámce 64 B..1518 B
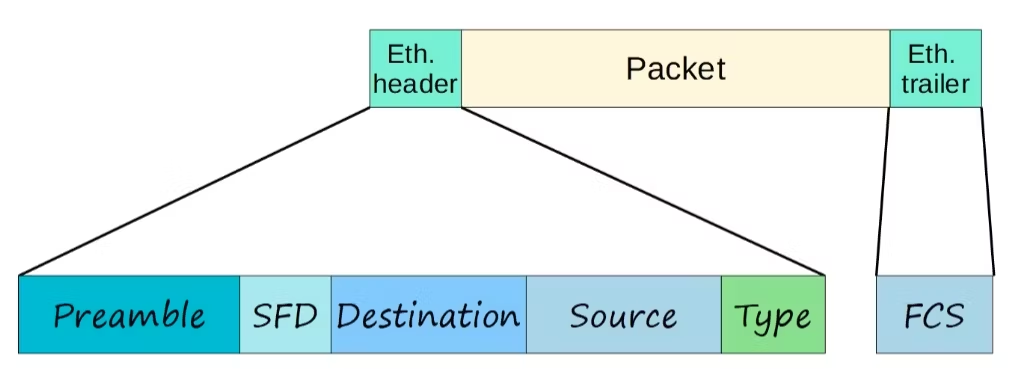
Struktura ethernetového rámce - verze Ethernet II
| Sekce | Velikost | Popis |
|---|
| Preambule | 7 bytů | Synchronizace (10101010 sekvence) |
| SFD | 1 byte | Start rámce (10101011 sekvence) |
| Destination MAC | 6 bytů | MAC adresa příjemce |
| Source MAC | 6 bytů | MAC adresa odesílatele |
| EtherType/Length | 2 byty | Typ protokolu nebo délka datového pole |
| Data / Payload | 46-1500 bytů | Data vyšší vrstvy, případně doplněná výplní |
| FCS | 4 byty | Kontrolní součet pro detekci chyb |
Bezpečnost na access portu
příklad - omezení zařízení připojených na port
switchport port-security
switchport port-security maximum 1
switchport port-security violation shutdown (protect, restrict)
- režim violation
protect - rámec se zahodírestrict - rámec se zahodí + zápis do logushutdown - portu se vypne
- DHCP Snooping
- ochrana proti falešnému DHCP
Dynamic ARP Inspection
MAC tabulka
- MAC tabulka (často nazývaná CAM tabulka – Content Addressable Memory) je interní databáze switche, která:
- mapuje MAC adresu → port switche
- umožňuje inteligentní přepínání rámců
- eliminuje zbytečné zahlcování sítě (flooding)
- bez MAC tabulky by se switch choval jako hub
Příklad konfigurace portu
interface FastEthernet0/1
 switchport mode access
 switchport access vlan 10
 spanning-tree portfast
mode access – nastaví port jako "accessový"access vlan 10 – přiřadí port do VLANy 10portfast – rychlejší přechod do forwarding stavu
Jak to funguje
Zjišťování MAC adres
Krok 1 – příchozí rámec
- každý Ethernet rámec obsahuje:
- switch
- zapíše zdrojovou MAC adresu do MAC tabulky
- „tato MAC je na tomto portu“
- zkontroluje cílovou MAC adresu
Krok 2 – rozhodnutí o přepnutí (odeslání) rámce
switch prohledává MAC tabulku
- cílová MAC adresa se nachází v tabulce
- switch pošle rámec pouze na daný port
- cílová MAC adresa v tabulce není
- pošle se na všechny porty kromě vstupního, tzv. flooding
- cílová MAC adresa je broadcast adresa
- flooding - pošle se na všechny porty
https://www.youtube.com/watch?si=XKSnynDnYeKQtwQD&t=1582&v=u2n762WG0Vo
Konfigurace switche
Přidání statického záznamu
- provádí se v globálním konfiguračním režimu (příkaz
configure terminal) - přidání záznamu
mac address-table static 00da.f4e3.54a1 vlan 1 interface fa0/1
Preambule - Preamble
- velikost 7 bytů
- slouží k synchronizaci mezi vysílajícím a přijímajícím zařízením
- je to sekvence 1010101010…
- přijímající zařízení tak rozpozná, že přijde rámec a připraví se na příjem dat
Source MAC
- MAC adresa odesílatele rámce
- velikost 6 bytů
FCS - Frame Check Sequence
- kontrolní součet rámce
- používá se k detekci chyb, které mohou nastat během přenosu rámce
Jak to funguje
- Výpočet CRC (Cyclic Redundancy Check)
- FCS je vypočítán pomocí algoritmu CRC-32 (32bitová cyklická redundantní kontrola)
- provede se matematický výpočet na základě všech bitů rámce, od Destination MAC Address po Payload (včetně paddingu, pokud je přítomen)
- výsledkem tohoto výpočtu je 32bitová hodnota (čtyři byty), která se připojí na konec rámce jako FCS - Vložení FCS do rámce
- při odesílání vysílající zařízení připojí tuto 32bitovou hodnotu FCS na konec rámce jako poslední část před odesláním - Ověření FCS při příjmu
- při přijetí rámce provede příjemce stejný výpočet CRC-32 na rámci a porovná svou vypočítanou hodnotu s hodnotou FCS v rámci
- pokud se obě hodnoty shodují, rámec je považován za nepoškozený a je dále zpracován
- pokud se hodnoty neshodují, rámec je považován za poškozený a je obvykle zahozen - Zahození poškozeného rámce
- pokud rámec neprojde kontrolou FCS, je v Ethernet síti zpravidla zahozen, což znamená, že přijetí dat je neúspěšné
- v případě potřeby může vyšší síťová vrstva (například TCP) zajistit opakování přenosu chybějících dat
Struktura
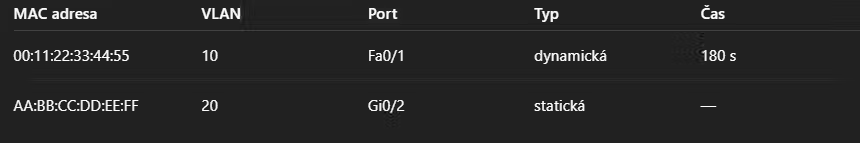
- MAC adresa – fyzická adresa zařízení
- VLAN – určení VLANy
- Port – kde byla MAC zjištěna (získána)
- Typ:
- dynamická (získaná za provozu)
- statická (ručně zadaná při konfiguraci)
- Čas (aging) – doba platnosti záznamu
Aging
- mechanismus stárnutí záznamů
- dynamické záznamy mají časově omezenou platnost (řádově minuty)
- pokud během této doby nepřijde od dané MAC adresy žádný rámec, záznam se z tabulky vymaže
- důvody - změna/vypnutí zařízení, změna portu, optimalizace paměti a výkonu
Vymazání
- provádí se v privilegovaném módu (příkaz
enable) - vymazání/flush MAC tabulky
- v některých případech lze pouze pro konkrétní VLANu
clear mac address-table dynamic vlan 1
Aging
- switche mají defaultně nastavený aging time (zpravidla 300 s), po kterém se nepoužívané záznamy vymažou
- nastavení jiného času - v globálním konfiguračním režimu
CLI
- jedná se o příkazový řádek zařízení
- mohu zde psát příkazy pro konfiguraci apod.
- zobrazení dostupných příkazů:
?- dostupné příkazy záleží na tom, v jakém režimu se nacházíte (uživatelský, privilegovaný, konfigurace portu apod.)
- znak
? je možné používat v příkazech jako pomoc pro doplnění příkazu (parametry apod.)
SFD - Start Frame Delimiter
- označuje konec preambule a začátek skutečného rámce
- velikost 1 byte
- sekvence 10101011
- indikuje, že následující bity patří do hlavičky rámce a datového pole rámce
Destination MAC
- MAC adresa příjemce rámce
- velikost 6 bytů
Typ/délka - EtherType/Length
- velikost 2 byty
- obsahuje:
a) EtherType - typ protokolu, který je použit v datovém poli rámce (IPv4, IPv6, ARP apod.); hodnota je vyšší než 0x0600
b) Length - velikost (délku) datového pole; hodnota je menší než 0x0600
EtherType
- pomáhá rozlišit, jaký protokol nebo jaký typ datového paketu obsahuje daný Ethernetový rámec
- lze tak snadno rozpoznat, který protokol má data zpracovat, a směrovat je na příslušnou vrstvu k dalšímu zpracování
- 16 bitové číslo, které určuje, jaký protokol zpracuje data v datovém poli rámce
- IPv4 (0x0800)
- datová část obsahuje IPv4 paket
- ARP (Address Resolution Protocol, 0x0806)
- datová část obsahuje ARP rámec
- IPv6 (0x86DD)
- datová část rámce obsahuje IPv6 paket
- VLAN tagging (802.1Q, 0x8100)
- používá se pro označení VLAN, což umožňuje segmentaci sítí
- tento EtherType označuje rámce s VLAN tagem podle standardu IEEE 802.1Q
- PPPoE Discovery Stage (0x8863) a PPPoE Session Stage (0x8864)
- Používá se pro protokol PPPoE (Point-to-Point Protocol over Ethernet), který se běžně používá pro připojení k internetu přes DSL
Statické záznamy
Použití statických záznamů je vhodné:
- je požadována vysoká kontrola přístupu
- nechceme, aby zařízení měnilo MAC adresu
- hrozí MAC flooding útok
- kritická infrastruktura
- bezpečnostní dohled
- fyzické servery
- storage systémy
- síťové tiskárny
- bezpečnostní systémy
Proč?
- zařízení se nepřesouvají
- MAC adresa je známá
- chceme stabilitu a předvídatelnost
Zobrazení tabulky
- provádí se v privilegovaném módu (příkaz
enable) - zobrazení tabulky
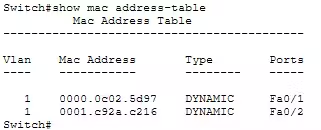
- další varianty zobrazení obsahu tabulky
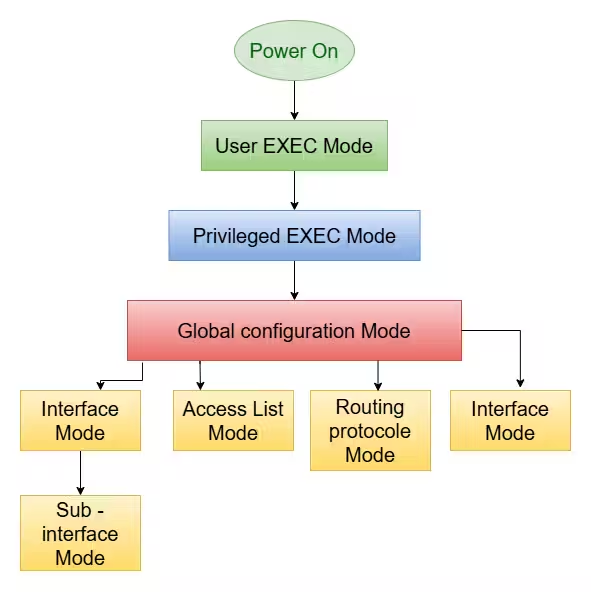
Režim - Mode
- uživatelský - značen
> - privilegovaný - značen
#- přechod do tohoto režimu
enabled - zpět příkazem
exit
- konfigurační režimy
Data - Payload
- obsahuje skutečná přenášená data, např. IP paket, ARP zprávu apod.
- pokud obsahuje méně než 46 bytů, doplní se tzv. výplní - padding, na požadovanou minimální délku 64 bytů
- padding - zpravidla nuly (neutrální bity), po přijetí rámce jsou tyto bity ignorovány
MAC a Security
- ke kontrole, zda je k danému fyzickému portu připojeno "oprávněné" zařízení, je možno provést některá opatření
- porty inteligentních switchů je možno nakonfigurovat tak, aby si zapamatovaly první připojené zařízení (MAC adresu) a pokud dojde ke změně MAC adresy na tomto portu, příslušně reagovat (shutdown portu, restrikce + log apod.)
Privileged EXEC mode
- rozšířený řídicí režim CLI, který umožňuje správu, diagnostiku a přístup ke konfiguraci zařízení
- prompt je ukončen znakem
# - přechod z uživatelského režimu
enabled- zpravidla vyžadováno heslo
- určen pro správce sítí a zařízení
- zobrazení kompletního stavu zařízení
- diagnostické a ladicí příkazy
- správa konfigurace
- přechod do dalších konfiguračních režimů
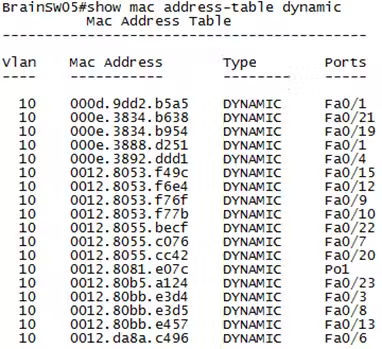
MAC/CAM tabulka
Příklad
enable
configure terminal
interface fa0/1
switchport mode access
switchport port-security
switchport port-security maximum 1
switchport port-security mac-address sticky
switchport port-security violation shutdown
end
- při volbě
sticky si port "přilepí" MAC adresu prvního připojeného zařízení a pokud se objeví jiná, vyvolá se violation - po načtení všech MAC adres je potřeba konfiguraci uložit, aby se načetla i po restartu switche
- volby pro
violationprotect – zahazuje provoz z nepovolené MAC, ale nic nelogujerestrict – zahazuje + loguje a zvyšuje čítač violationshutdown – zahazuje + port vypne (err-disabled)
User EXEC mode
- prompt je ukončen znakem
> - omezená oprávnění
- nelze zde měnit konfiguraci zařízení
- základní orientace v zařízení
- ověřování stavu (velmi omezeně)
- testování konektivity
- často slouží pro monitorovací přístup juniorním pracovníkům nebo NOC (Network operation Center) operátorům
-
Typické příkazy
enable - přechod do privilegovaného režimupingtracerouteshow - zobrazení informací o zařízení / systémulogout / exit - odhlášení z CLI<1-99> - přepnutí do příslušné session / otevřeného spojeníconnect - otevření terminálového spojení (session)disable - výstup z privilegovaného režimudisconnect - ukončení terminálového spojeníenable - přepnutí do privilegovaného režimuexit, logout - ukončení připojení k zařízeníssh - otevření ssh spojenítelnet - otevření telnet připojeníterminal - nastavení parametrů terminálu
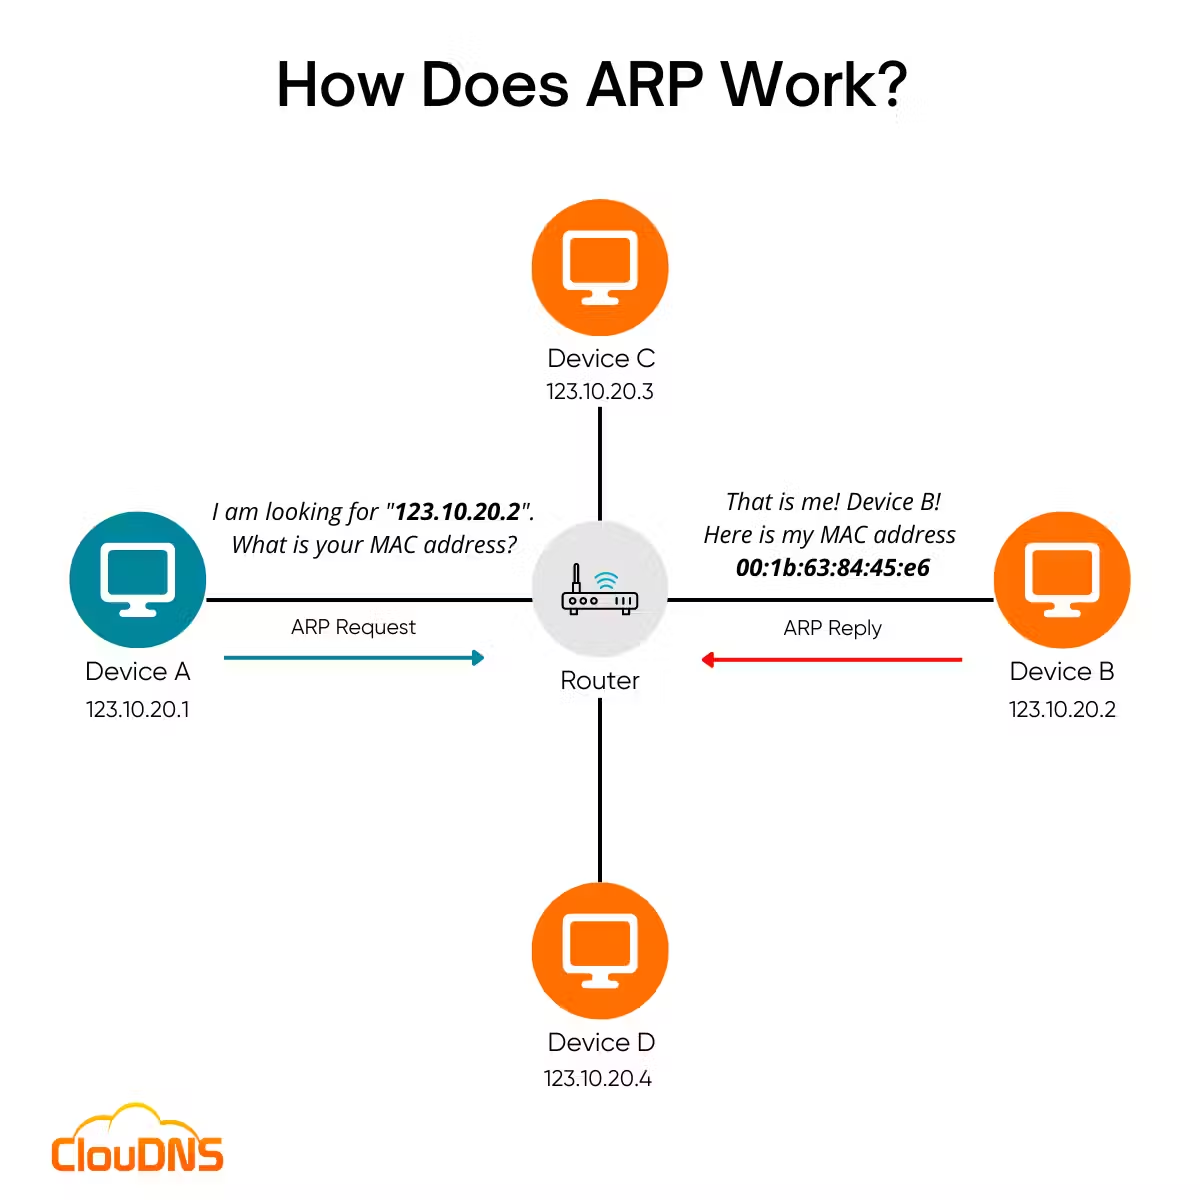
Typy ARP zpráv
- ARP Request
- Broadcast – žádost o MAC adresu pro danou IP
- ARP Reply
- Unicast – odpověď s MAC adresou
- Gratuitous ARP
- Broadcast - zařízení oznamuje samo svou MAC/IP (např. po startu nebo změně IP)
Address Resolution Protocol
- ARP - Address Resolution Protocol
- síťový protokol používaný v IPv4 sítích ke zjištění fyzické (MAC) adresy zařízení na základě známé IP adresy
- překládá IP adresu (např. 192.168.1.10) na MAC adresu (např. 00:1A:2B:3C:4D:5E)
- zásadní pro komunikaci mezi zařízeními v lokální (místní) síti (LAN) na 2. (linkové) vrstvě
ARP Spoofing
- ARP Spoofing/Poisoning - kybernetický útok
- Čeho využívá:
- v ARP cache jsou na krátkou dobu (typicky desítky sekund až minuty) uloženy výsledky ARP dotazů
- ARP je bez autentizace a „věří poslední informaci“ (last-writer-wins) - důvěřuje tomu, že poslední ARP Replay je pravdivý
- existují i Gratuitous ARP (GARP) – nevyžádané jednosměrné oznámení „IP X má MAC Y“, používané např. při změně MAC, failoveru, bootování systému apod.
- zneužívá toho, že ARP přijímá i nevyžádané (neověřené) odpovědi (ARP Reply)
- ARP se používá jen pro IPv4; v IPv6 ho nahrazuje Neighbour Discovery (ND), který má ovšem podobné slabiny
Princip ARP spoofingu
- Útočník rozesílá podvržené ARP Reply zprávy, ve kterých cizí IP (např. brány) mapuje na svoji MAC
- Napadené zařízení si do své ARP cache uloží falešný záznam a začne posílat rámce na útočníkův NIC, který tak může monitorovat data
- Útočník může provoz přeposílat dál (MITM – Man-in-the-Middle) nebo ho zahodit (DoS - Denial of Service)
Důsledky
- MITM: odposlech, modifikace nezašifrovaného provozu (HTTP, staré protokoly)
- DoS: přesměrování provozu do „černé díry“
- SID/Session hijacking a jiné útoky na vyšších vrstvách, pokud chybí šifrování a ověřování integrity
DHCP
DHCP = Dynamic Host Configuration Protocol
- síťový protokol z rodiny TCP/IP, nahrazuje dříve používaný BOOTP
- protokol typu klient/server
- používá se pro automatickou konfiguraci zařízení do sítě
- pomocí tohoto protokolu je možné u zařízení nastavit
- IP adresu, masku sítě, gateway
- primární a sekundární DNS servery
- DNS jméno
- MTU (Message Transfer Unit), NIS doménu a jméno (Network Information Services) ad…
Výhody DHCP
- spolehlivá konfigurace - ruční konfigurace IP adres může vést k chybám, automatizace pomocí DHCP tyto chyby snižuje
- méně práce pro správce sítě
- úpravy v reálném čase - správci mohou provádět změny možností DHCP v síti, i když je server DHCP spuštěn a přiděluje IP adresy
- zdarma - pro většinu sítí není implementace DHCP spojena s žádnými dalšími náklady
- podpora různých typů zařízení v jedné síti
Nevýhody DHCP
- bezpečnost - servery DHCP nemají žádný způsob, jak ověřit klienty, kteří požadují IP adresu; klienti tak mohou získat přístup k neoprávněným IP adresám tím, že budou předstírat, že jsou jiným klientem
- SPOF ( Single Point Of Failure - jediný bod selhání) - pokud má síť pouze jeden DHCP server a ten selže, klienti nemohou získat IP adresy a tím i přístup do sítě
- horší monitoring provozu - ?kdo má danou adresu, jedno zařízení může mít více adres apod.
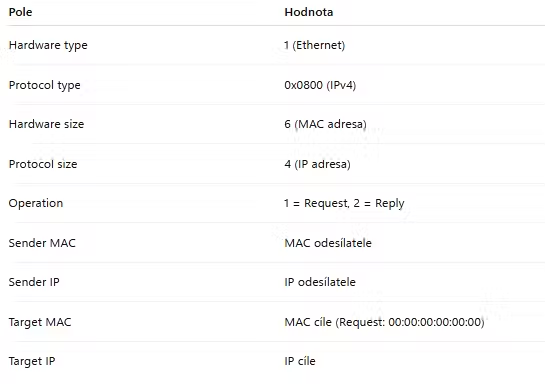
Struktura ARP rámce
ARP rámec (ARP frame) je součástí ethernet rámce uvniř Payload
DHCP klient
- klient DHCP je zařízení, které žádá o přidělení IP adresy a IP konfigurace
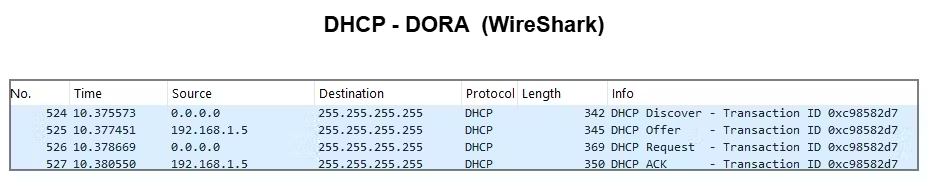
- komunikace s DHCP serverem probíhá pomocí tzv. DHCP handshake
- používá UDP port 68
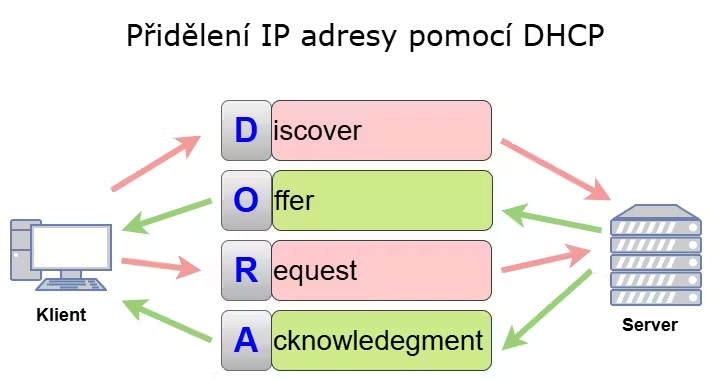
- DHCP Discover - Zjišťování
- klient se chce připojit do sítě
- odešle broadcast - zprávu typy DHCPDiscover aby zjistil DHCP servery
- Broadcast na L2 a L3
- klient může také v rámci DHCPDiscover požadovat konkrétní IP adresu, což DHCP server může zohlednit při výběru adresy k nabídce
- DHCPOffer - Nabídka
- DHCP Server obdrží Broadcast DHCPDiscover od klienta
- odpoví klientovi zprávou DHCPOffer s dostupnými IP adresami a možnostmi konfigurace
- Broadcast na L2 i L3
- DHCPRequest - Požadavek
- klient si vybere jednu z nabízených IP adres a odešle zprávu DHCPRequest
- Broadcast na L2 i L3
- tuto zprávu obdrží i ostatní klienti v síti, aby se zjistilo, zda některý z nich již používá požadovanou IP adresu
- pokud ne, klient může tuto adresu získat
- DHCPAcknowledgment - Potvrzení
- DHCP server potvrdí žádost klienta zprávou DHCPAck
- tato zpráva obsahuje IP adresu, gateway, masku sítě, DNS servery ad.), dobu trvání zapůjčení a další informace, které klient potřebuje k použití této IP adresy
- Broadcast na L2 i L3
Příklady
- Výpis obsahu ARP cache
arp -a
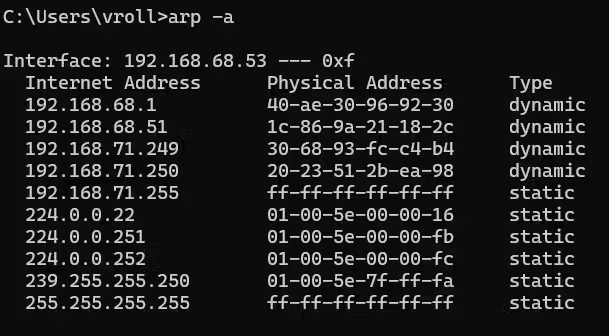
Linux: ip neigh nebo arp
- Smazání záznamu z ARP cache
- Vložení záznamu do ARP cache
arp -s 192.168.68.51 1c-86-9a-21-18-2c
ARP tabulka/cache
- tabulka (seznam) MAC adres, které má každé zařízení uloženou u sebe, aby se nemuselo pokaždé dotazovat na požadovano MAC adresu
- cache je dynamická a krátkodobá
- záznamy v tabulce
- statické (static)
- trvalá platnost - nikdy nevyprší
- vznikají při startu/restartu zařízení nebo ručním vložením
- zanikají při restartu nebo vypnutí zařízení
- využití při:
- diagnostice sítě
- zvýšení bezpečnosti proti ARP spoofingu
- fixace adresy pro konkrétní zařízení (servery, tiskárny apod.)
- dynamické (dynamic)
- vznikají při provozu zařízení
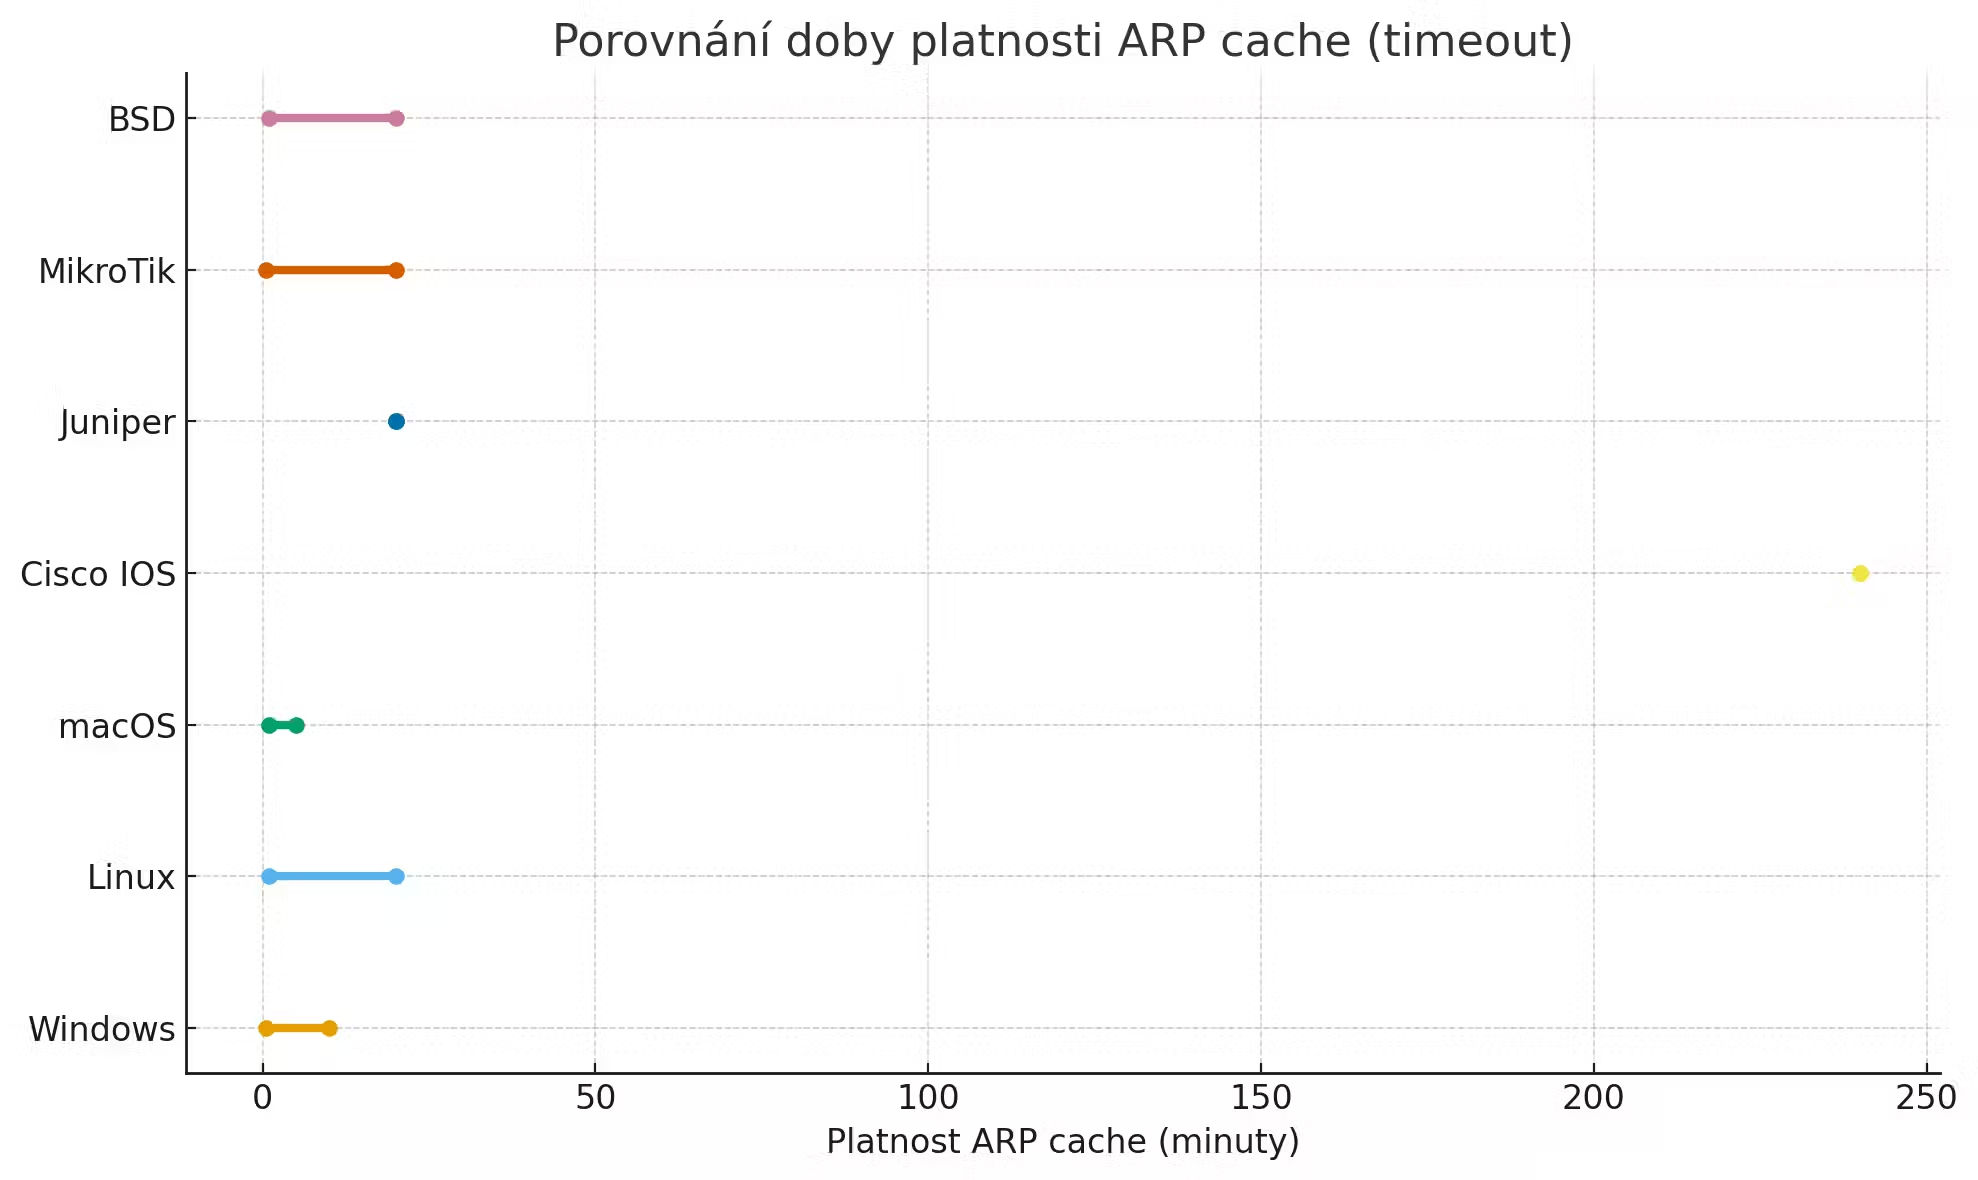
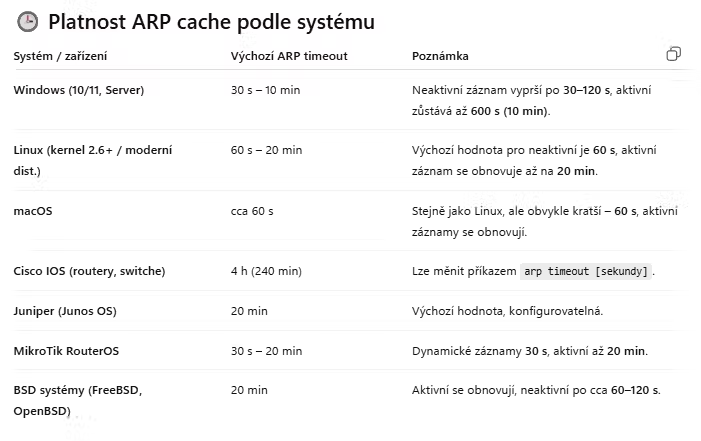
- mají omezenou časovou platnost - dle OS nebo typu zařízení
- nový záznam se uloží do tabulku po ARP Reply
- pokud není záznam během doby platnosti využíván, jeho platnost vyprší a je odstraněn
- pokud je záznam využíván, systém ho může obnovit nebo prodloužit timeout
DHCP Server
Funkce a činnosti DHCP serveru
- používá UDP port 67
- přiděluje IP a další konfigurační informace adresy - DNS servery, masky podsítě, brány ad. klientům v síti
- udržuje seznam přidělených IP adres a jejich příslušných MAC adres -> brání konfliktům a chaosu v síti
- automatická aktualizace parametrů klientů DHCP změnou možnosti serveru nebo oboru na serveru DHCP
- rezervace IP adres pro určená zařízení, aby měla vždy stejnou IP adresu
- vyloučení IP adres nebo rozsahů adres z distribuce serverem DHCP za účelem jejich možného použití pro staticky konfigurovaná zařízení - servery, routery, switche aj.
- poskytování služeb DHCP mnoha podsítím za předpokladu, že všechny směrovače mezi serverem DHCP a podsítí, pro kterou chceme poskytovat služby, jsou konfigurovány pro předávání zpráv DHCP
- poskytování služby registrace názvů DNS klientům DHCP
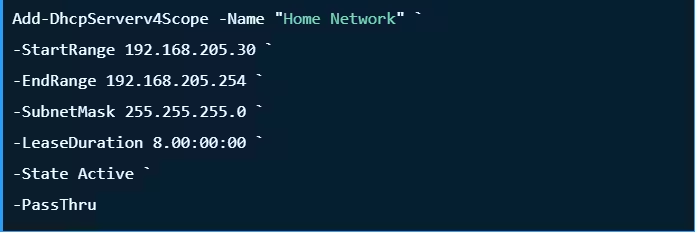
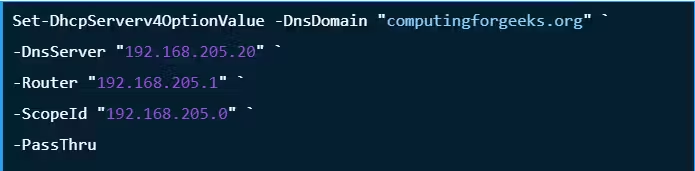
Konfigurace DHCP serveru na Windows serveru
- pomocí MMC konzoly
- pomocí PowerShell
Cvičení na DHCP
- prováděno v příkazovém řádku
- na stanici musí být zapnuto DHCP (automatická konfigurace IP) pro příslušný NIC
- uvolnit IP adresu -
ipconfig -release - zkontrolovat přidělenou IP adresu -
ipconfig -all - spustit Wireshark a zahájit sledování sítě
- požádat DHCP server o IP adresu -
ipconfig -renew - zastavit sledování ve Wiresharku
- odfiltrovat data ve Wiresharku -
filter = DHCP - zkontrolovat přidělenou IP adresu na stanici
- prostudovat výpis ve Wiresharku
Detekce
- Na zařízení (hostu)
- Nečekaná změna MAC u důležitých IP (typicky default gateway) v
ARP cache. - Duplicitní MAC pro více IP nebo časté „přeskakování“ MAC z jední IP adresy na jiné
- Náhlé výpadky konektivity, vysoká latence zejména na gateway
- V síti
- Mnoho nevyžádaných ARP Reply (odpovědi bez odpovídajícího Requestu)
- MAC flapping na switchi - stejná MAC adresa na více portech
- Duplicitní IP/MAC hlášení nástrojů (např. arpwatch/IDS)
- Nesoulad:
eth.src ≠ arp.sha (MAC v Source neodpovídá MAC v PayLoadu) - Náhlý nárůst ARP provozu či GARP Storm
- Monitoring provozu, např. Wireshark - filtry pro Wireshark (pro detekci/anomálie)
- Neobvyklý objem ARP provozu, opakované odpovědi na tutéž IP adresu
- Duplicate address detection/„gratuitous ARP“ mimo běžné události (boot, failover)
arp (základní pohled na ARP)arp.opcode == 2 (pouze ARP Reply)arp.duplicate-address-detected == 1 (pokud Wireshark vyhodnotí duplicitu)eth.src != arp.sha (podezřelé odpovědi)
Obrana a mitigace
- mitigace - omezování, zmírňování následků
Na koncových zařízeních / serverech
- Šifrovat aplikační provoz (HTTPS, SSH, TLS, DoH/DoT, VPN)
- sice nezastaví ARP spoofing, ale výrazně snižuje dopady MITM
- neřeší DoS nad ARP
- Používat statické ARP pro kritické páry (např. server ←→ gateway)
- Monitor ARP tabulek a alerting
- (např. detekce změny MAC pro IP brány)
- Host firewally/Agentní EDR (Endpoint Detection and Response)
- některé umí hlídat ARP anomálie
Switche (L2) – enterprise prostředí
- DHCP Snooping
- vytváření ARP tabulky (IP–MAC–port) z důvěryhodného DHCP
- Dynamic ARP Inspection (DAI)
- povolí ARP jen pokud odpovídá DHCP Snooping databázi nebo statickým vazbám
- Port Security
- omezení počtu MAC adres/port, „sticky MAC“ pro kancelářské porty
- Private VLAN / klientská izolace
- zmenšuje laterální pohyb mezi klienty
- 802.1X / NAC
- autentizace na portu; přístup jen pro schválená zařízení
Wi-Fi sítě
- Client isolation
- AP izolace klient–klient v SSID pro hosty
- WPA2-Enterprise / WPA3-Enterprise s oddělenými VLAN
- Omezit Layer-2 bridging mezi SSID a drátovou částí bez odpovídajících L2 ochran
Audit a provozní kontrola, bezpečné postupy, procesy
- Baseline
- zaznamenat „správnou“ MAC pro gateway/klíčové IP na každém subnetu
- Pravidelné skeny ARP tabulek a porovnání s baseline
- Síťové senzory/IDS s pravidly pro ARP/ND anomálie
- Logování z přepínačů (DHCP Snooping/DAI porušení, port-security události)
- Edukace uživatelů - reakce na neplatné certifikáty, reakce na hlášení systému (APR Poisoning ad.)
 DHCP.pcapng
